


Кіберполігон НУБіП України: розгортання сучасної лабораторії захисту та моніторингу ІКС підприємства
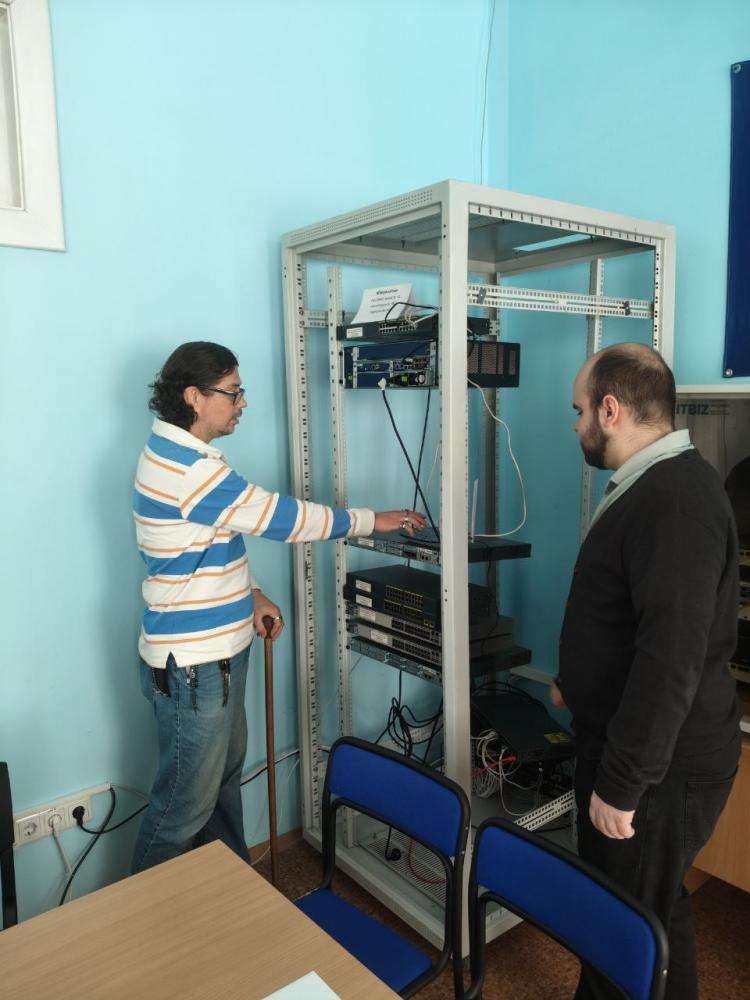
На факультеті інформаційних технологій Національного університету біоресурсів і природокористування України (НУБіП України) на кафедрі комп’ютерних систем, мереж та кібербезпеки розгортається сучасний навчально-практичний комплекс — «Кіберполігон: система захисту та моніторингу інформаційно-комп’ютерних систем (ІКС) підприємства».
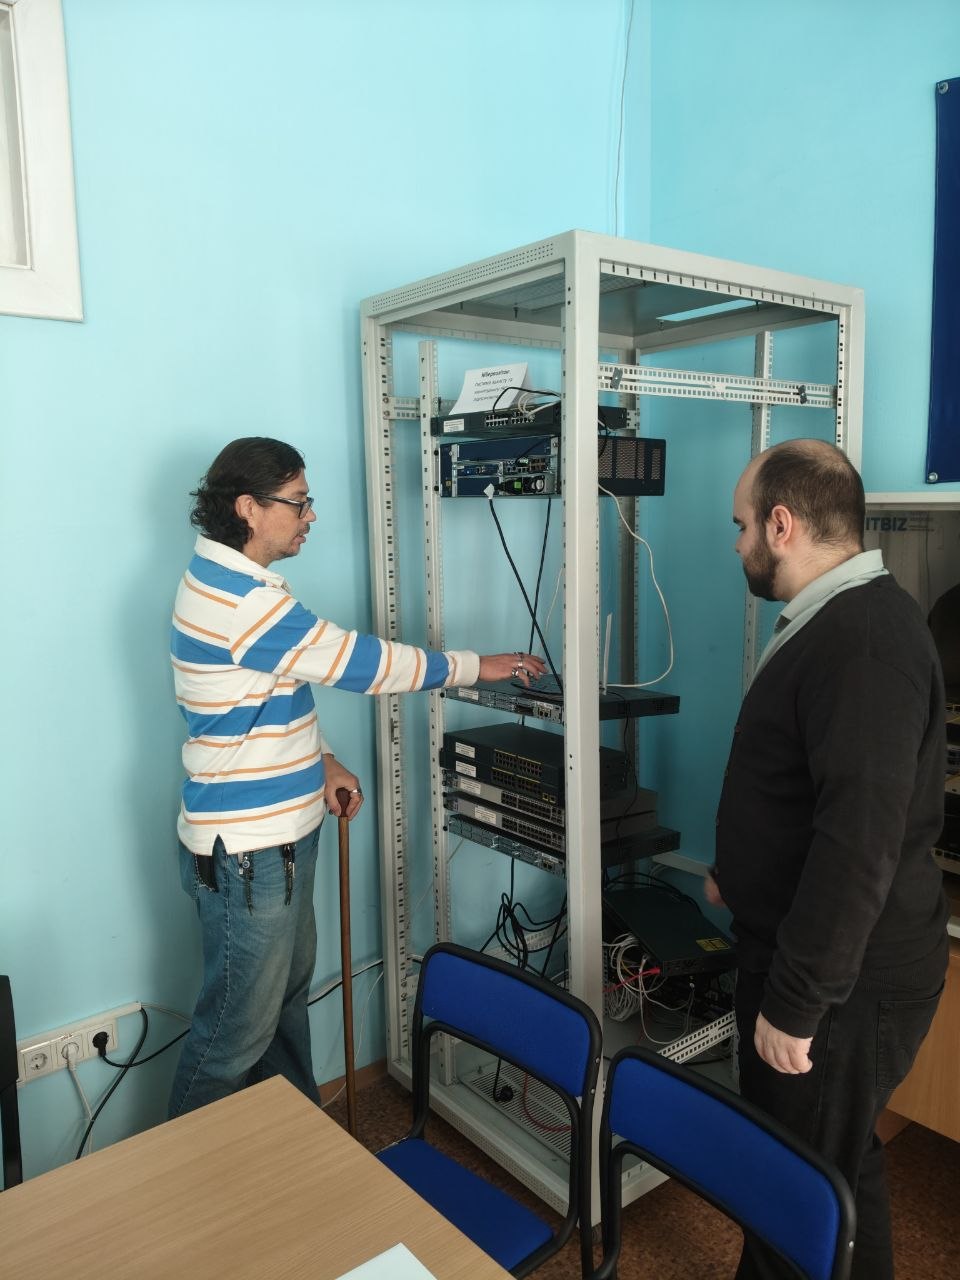
Чим особливий цей полігон?
На відміну від типових навчальних стендів, кіберполігон реалізує повноцінну концепцію SOC (Security Operations Center) — центру управління безпекою. Його головна відмінність — інтеграція промислового апаратного забезпечення з сучасними програмними платформами моніторингу та аналізу в реальному часі.
Гібридна інфраструктура поєднує:
- промислове обладнання Juniper SRX1400 (міжмережевий екран) та Cisco Catalyst (керовані комутатори);
- потужний стек Open Source рішень: Wazuh SIEM, Suricata IDS, pfSense.
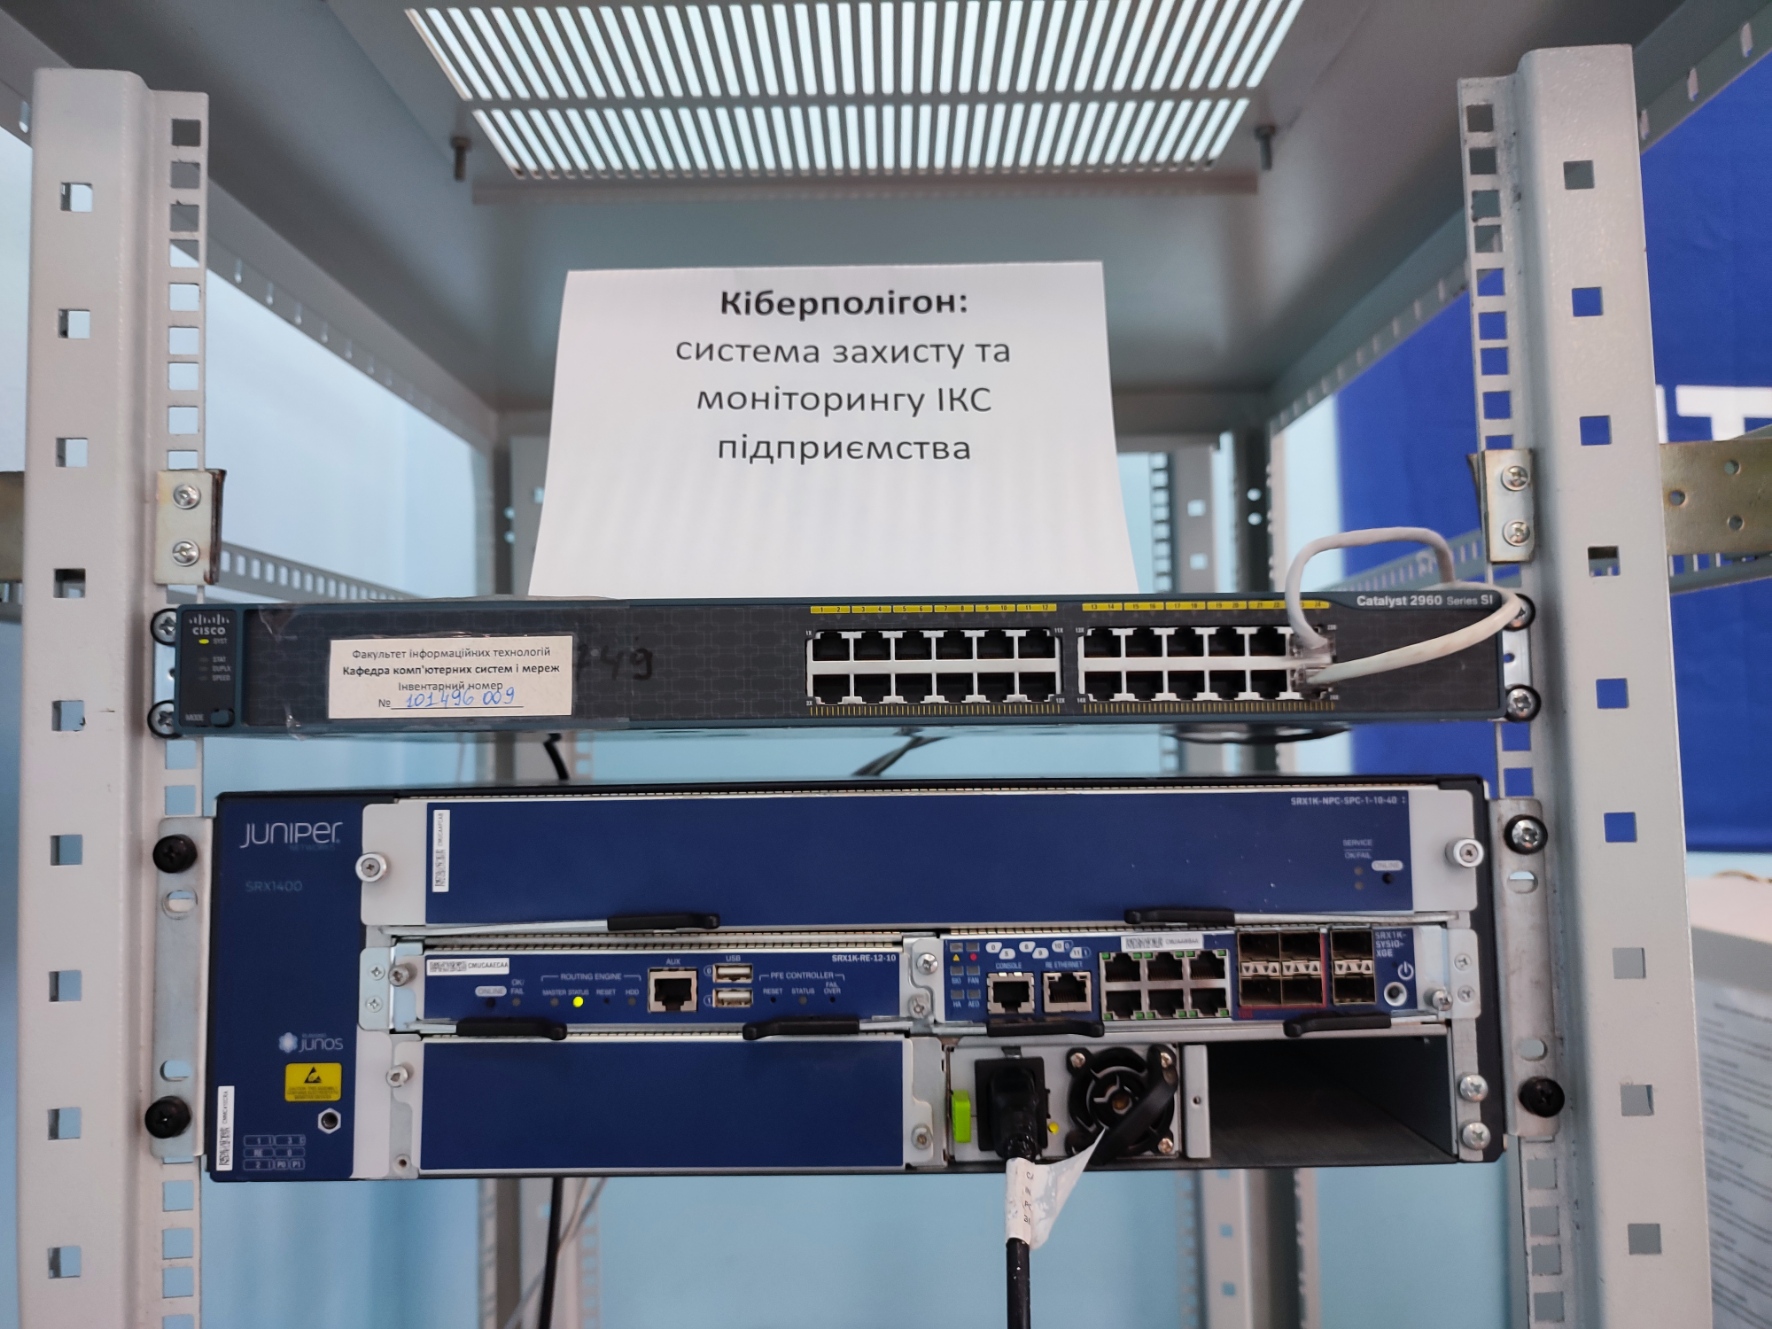
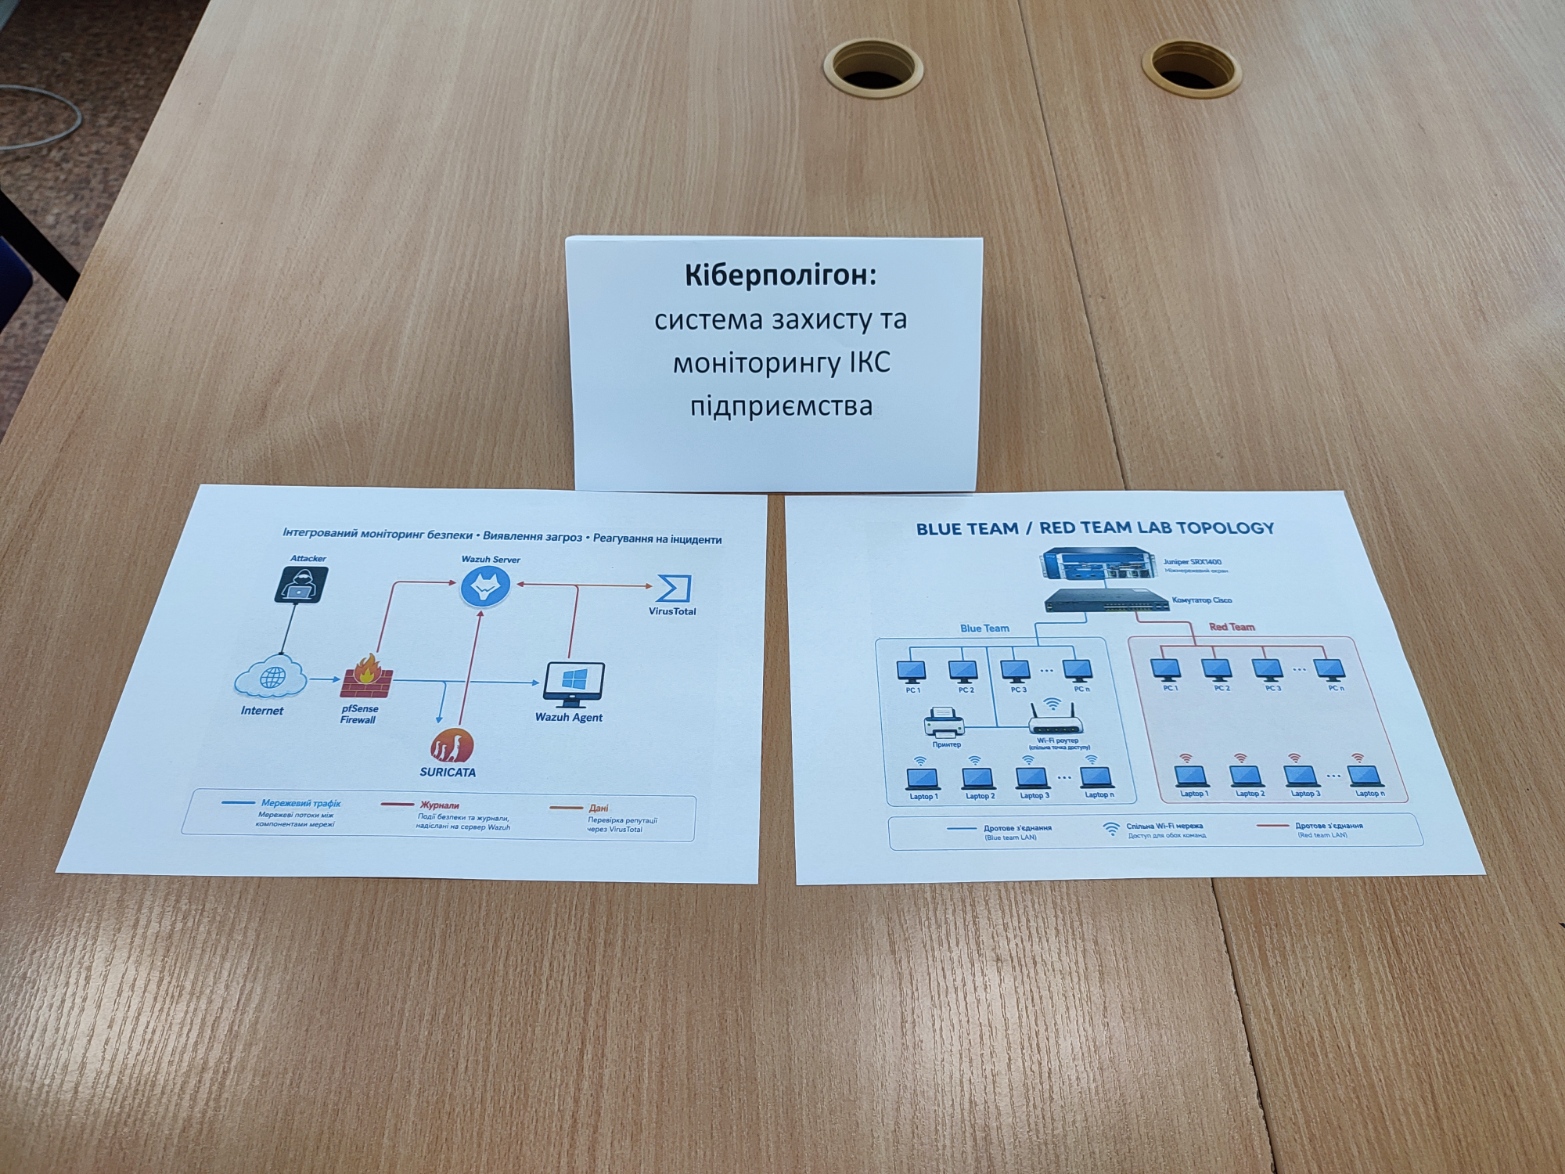
Топологія полігону побудована за принципом Red Team / Blue Team: студенти можуть одночасно моделювати атаки (Kali Linux, Metasploit) і відпрацьовувати активний захист, моніторинг та розслідування інцидентів.
Архітектура та можливості
Інфраструктура організована за ешелонованим принципом:
- Мережевий рівень (L2/L3) — сегментація VLAN, захист портів, Storm Control, Port Security, DHCP Snooping, Dynamic ARP Inspection на обладнанні Cisco; міжмережевий екран Juniper SRX забезпечує контроль міжзонного трафіку, NAT і безпеку периметра.
- Рівень виявлення та моніторингу — Suricata IDS аналізує трафік, усі події з pfSense, Suricata та робочих станцій стікаються до Wazuh SIEM для кореляції та візуалізації.
- Рівень кінцевих точок — File Integrity Monitoring (FIM) та Sysmon for Linux дозволяють відстежувати дії зловмисника всередині системи.
Полігон інтегрований із глобальними сервісами розвідки загроз (VirusTotal API), що дає змогу працювати з актуальними сигнатурами шкідливого ПЗ у реальному часі.
Практичні навички, які отримують студенти
На базі кіберполігону майбутні фахівці опановують:
- харденінг мереж (налаштування захисту портів і комутаторів Cisco);
- управління інцидентами (виявлення та блокування SSH brute-force атак, експлуатації вразливих FTP-сервісів, reverse shell);
- роботу з SIEM, аналіз журналів, реагування на сповіщення IDS;
- кіберрозвідку та Threat Intelligence;
- адміністрування спеціалізованих ОС (Junos OS, Kali Linux, FreeBSD-based системи).
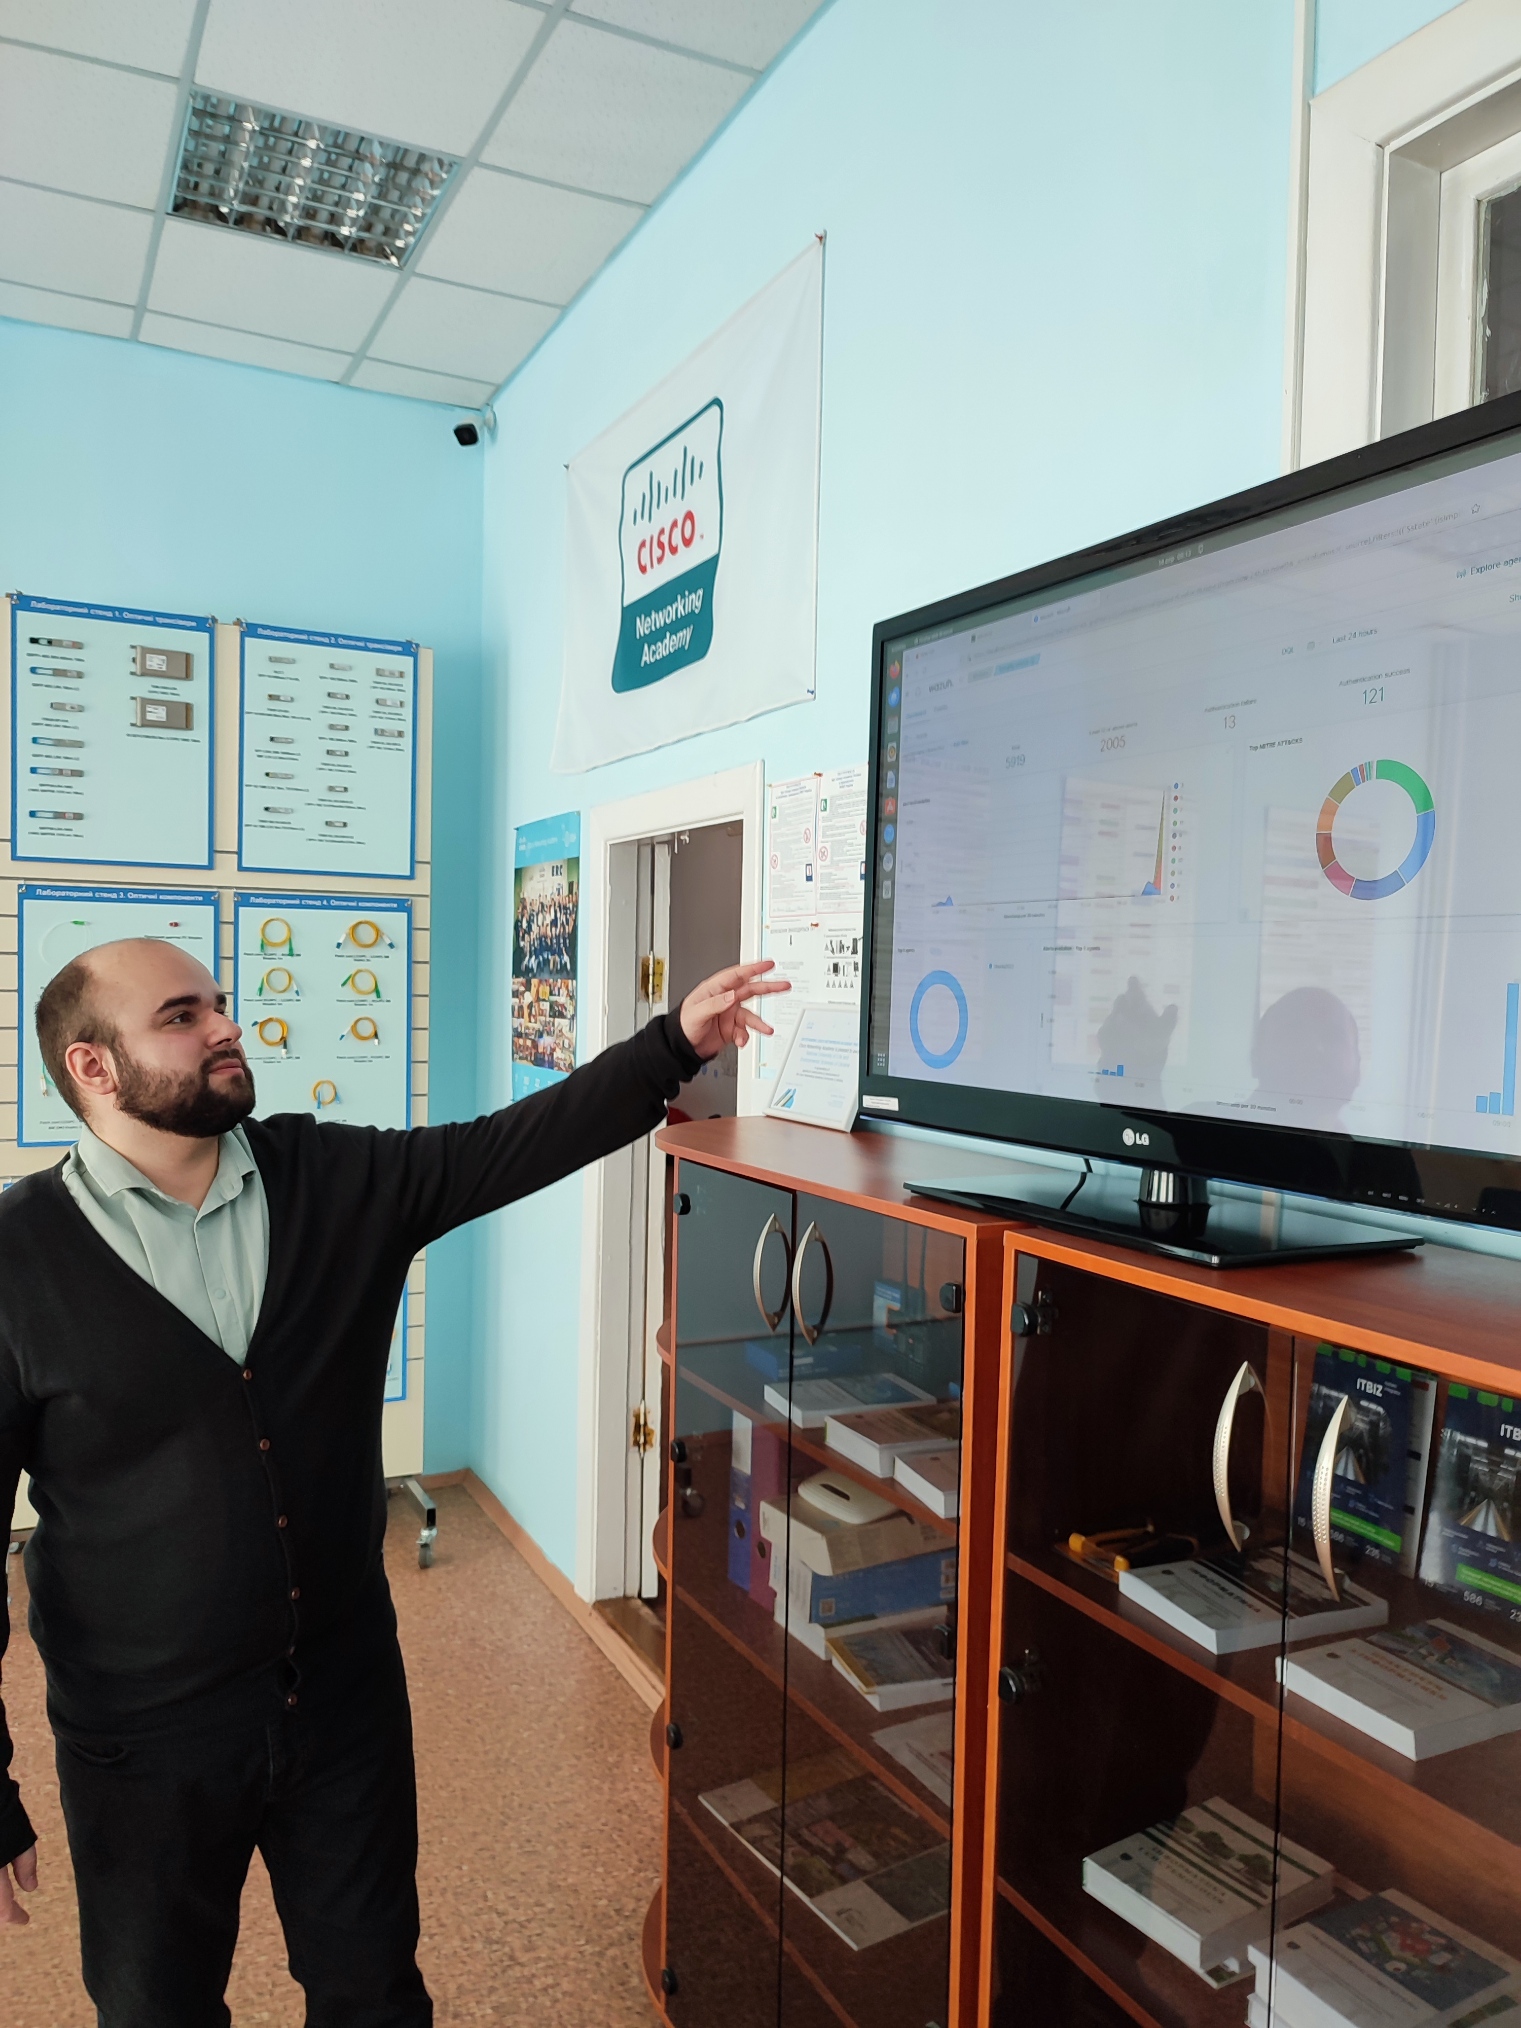
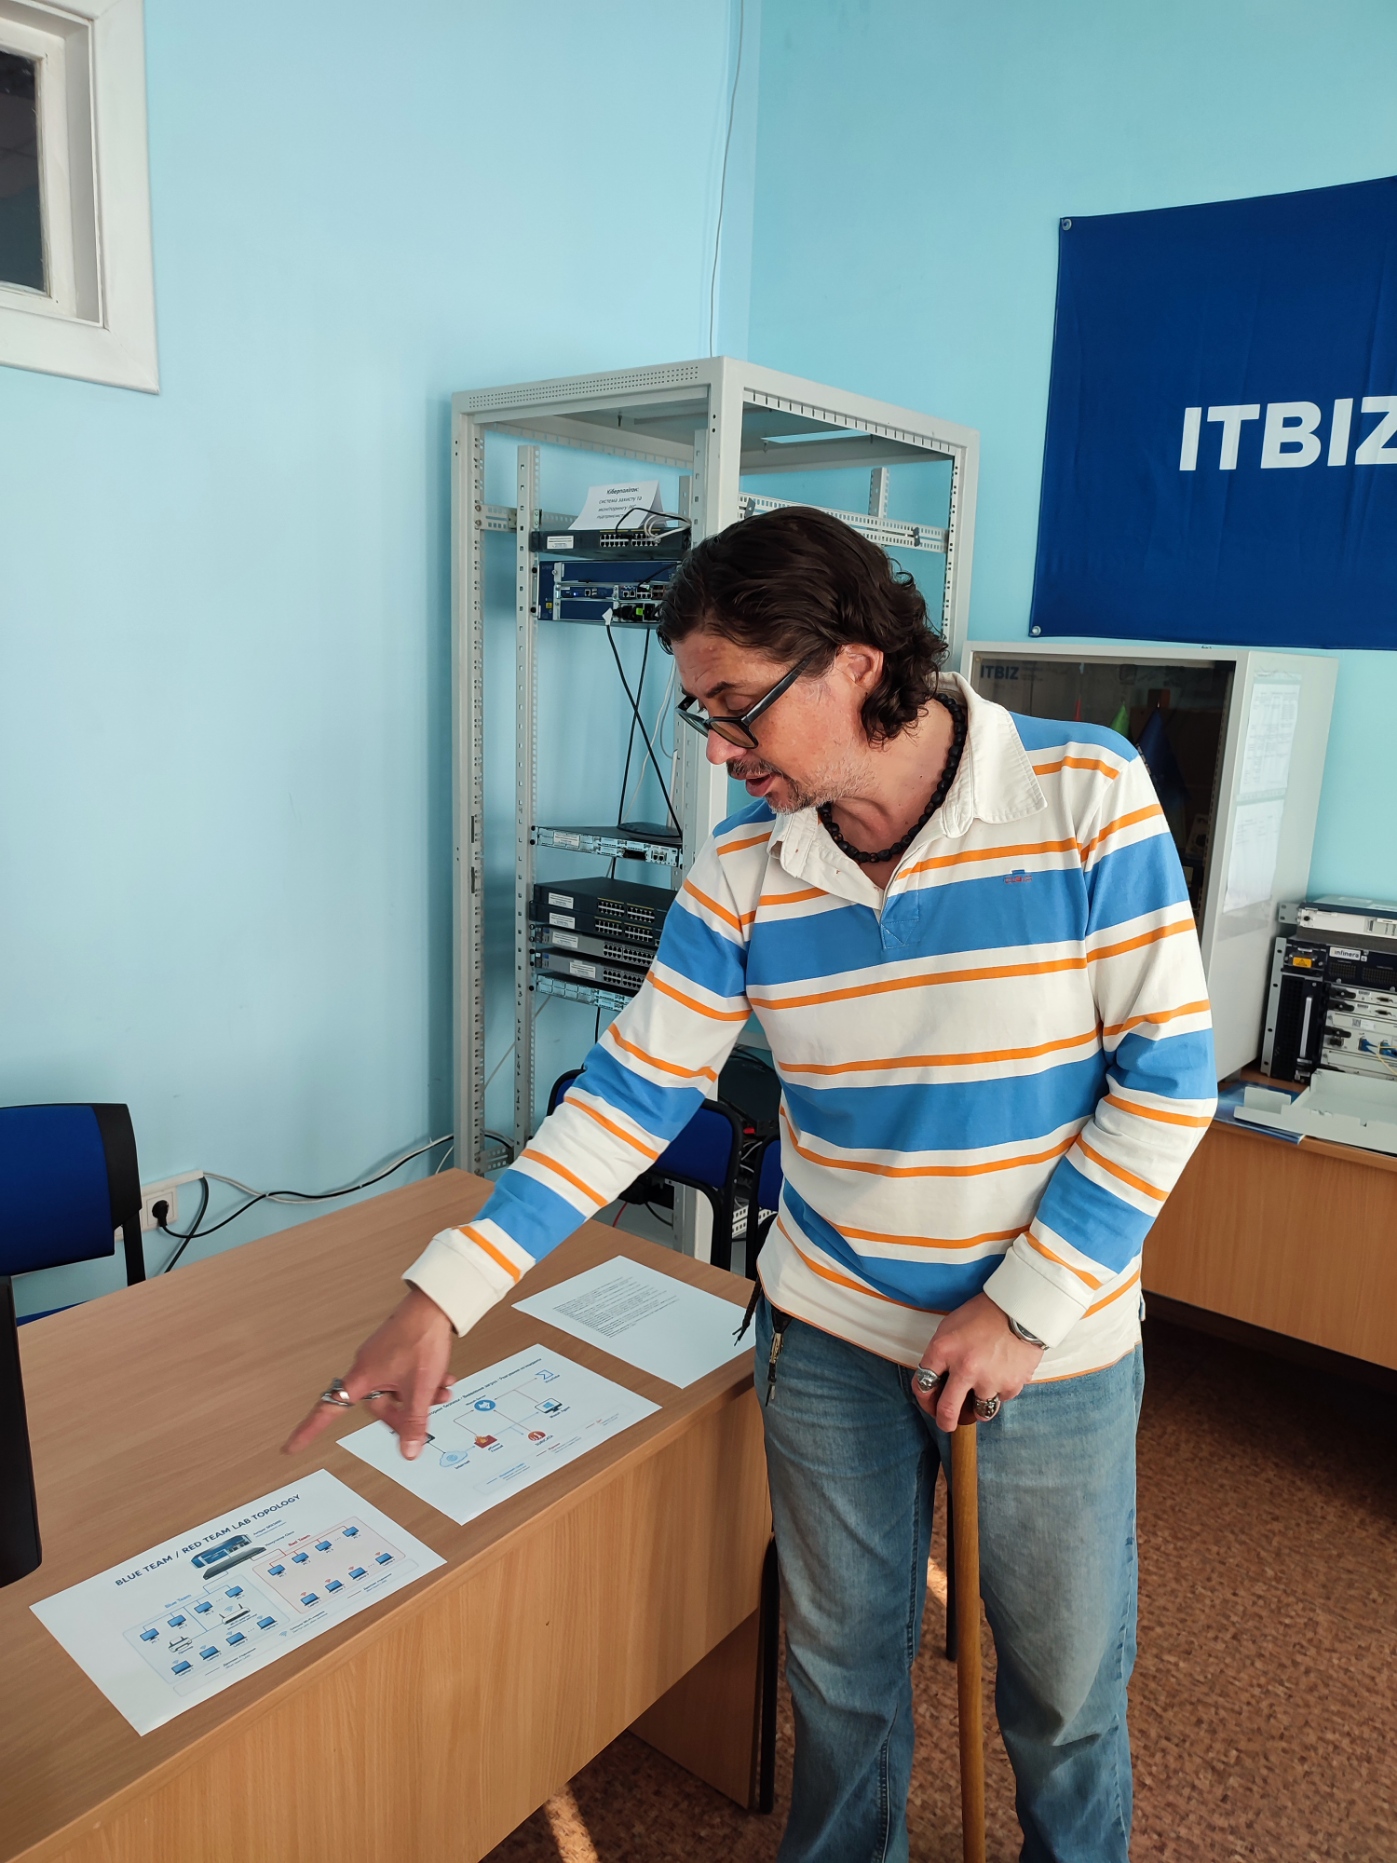
Комплекс забезпечує практичну підготовку з дисциплін, пов’язаних із захистом інформації, кібербезпекою, побудовою захищених комп’ютерних систем, аудитом ІС та проектуванням КСЗІ.
Лабораторні заняття в режимі офлайн уже чекають на студентів — саме тут можна буде на практиці відпрацювати всі описані сценарії захисту та атак.
Готовність до реальних викликів
Кіберполігон НУБіП України допомагає готувати SOC-аналітиків, інженерів з безпеки та фахівців з пентесту, які матимуть не лише теоретичну базу, а й реальний досвід роботи зі складними системами кіберзахисту рівня Enterprise.
Це важливий крок у розвитку практичної підготовки студентів спеціальності «Кібербезпека та захист інформації» і зміцнення кадрового потенціалу галузі.